شاید حسابِ شما هیچوقت مستقیم هدفِ هکر نباشد. ولی اگر کلینیکی که پروندهتان را نگه میدارد یا فروشگاهی که از آن خرید کردهاید هک شود، اطلاعاتِ شما هم بیرون میرود. گزارشِ ۲۱ اکتبر ۲۰۲۶ وایرد میگوید هکرهای سراسرِ جهان برای حمله به هوش مصنوعی روی آوردهاند. در این نوشته میبینیم هک با هوش مصنوعی چه کسانی را هدف گرفته و شما برای حفاظت از حسابهایتان چه کاری از دستتان برمیآید.
در یک نگاه
گزارشِ ۲۱ اکتبر ۲۰۲۶ وایرد میگوید حفاظهای داخلیِ مدلهای هوش مصنوعی جلوی هکرهای مجرم را نگرفته است. کرَوداسترایک هم در گزارشِ خودش چهار گروه را معرفی کرده که بینِ مه و اوت ۲۰۲۶ با عاملهای هوش مصنوعی به شرکتها نفوذ کردند. برای کاربرِ عادی، بهترین دفاع رمزِ قوی، ورودِ دومرحلهای و شناختنِ فیشینگ است.
- کرَوداسترایک چهار گروهِ تهدیدِ تازه را شناسایی کرده که بینِ مه و اوت ۲۰۲۶ با عاملهای هوش مصنوعی به شرکتها نفوذ کردهاند.
- یکی از این گروهها دستکم ۱۵ نهادِ درمانیِ آرژانتینی را هک کرد و اطلاعاتِ ورود و پروندههای پزشکی را بیرون برد.
- Anthropic در گزارشِ ۱۰ سپتامبر ۲۰۲۶ سوءاستفاده از Claude را در هفت حوزهٔ آسیب، از جمله کلاهبرداری و عملیاتِ سایبری، گزارش کرده است.
- در ایران قانونِ جرایمِ رایانهای (ژوئن ۲۰۰۹) وجود دارد، اما مقررهٔ ملیِ مشخصی دربارهٔ حفاظهای هوش مصنوعیِ عاملمحور در منابع پیدا نشد.
در گزارشِ تازه چه چیزی کشف شده است؟
شرکتِ امنیتیِ کرَوداسترایک چهار گروهِ تهدیدِ تازه را شناسایی کرده که در حملههایشان از عاملهای هوش مصنوعی استفاده کردهاند. «عاملِ هوش مصنوعی» ابزاری است که بهجای جوابدادنِ ساده، خودش یک کارِ چندمرحلهای را جلو میبرد. «حفاظ» هم قاعدههایی است که سازندهٔ مدل در آن گذاشته تا درخواستِ آسیبزا را رد کند؛ این چهار گروه با وجودِ این حفاظها کارشان را پیش بردهاند.
این گروهها بینِ مه و اوت ۲۰۲۶ فعال بودند و زبانِ کاریِ آنها چینی، اسپانیایی و انگلیسی، اندونزیایی و روسی بود. پس این روند به یک کشور یا منطقه محدود نیست.
چه کسانی هدف گرفته شدند و چه دادههایی دزدیده شد؟
هدفها بیشتر سازمانهایی بودند که دادهٔ حساسِ مردم را نگه میدارند. جدولِ زیر خلاصهٔ آن چیزی است که کرَوداسترایک دربارهٔ هدفها گزارش کرده است.
- گروه (زبانِ کاری): اسپانیایی/انگلیسی · هدف: دستکم ۱۵ نهادِ درمانیِ آرژانتینی · پیامد: خروجِ اطلاعاتِ ورود و پروندههای پزشکی
- گروه (زبانِ کاری): چینی · هدف: بیش از ۲۰ هدف، از جمله نهادهای دولتیِ دو کشور و شرکتهایی در برزیل و آمریکا · پیامد: نفوذ در حوزههای زیستفناوری، سلامت، خردهفروشی، فناوری و سفر
- گروه (زبانِ کاری): روسی · هدف: یک فروشندهٔ آمریکاییِ نرمافزارِ مدیریتِ ارتباط با مشتری (CRM) · پیامد: دزدیِ دادههای مشتریان
آیا این روند تازه است؟
نه. Anthropic در اوت ۲۰۲۵ کارزارِ اخاذیِ GTG-2002 را شرح داد که دستکم ۱۷ سازمان را هدف گرفت و باجخواهیاش گاهی از ۵۰۰ هزار دلار میگذشت. دادههای دزدیدهشده شاملِ سوابقِ شخصی، اطلاعاتِ سلامت و داراییهای مالی بود.
Anthropic در گزارشِ ۱۰ سپتامبر ۲۰۲۶ هم سوءاستفاده از Claude را در هفت حوزهٔ آسیب، از جمله کلاهبرداری و عملیاتِ سایبری، در بازهٔ دسامبرِ ۲۰۲۵ تا اوتِ ۲۰۲۶ گزارش کرد.
برای امنیتِ حسابِ خودم چه کنم؟
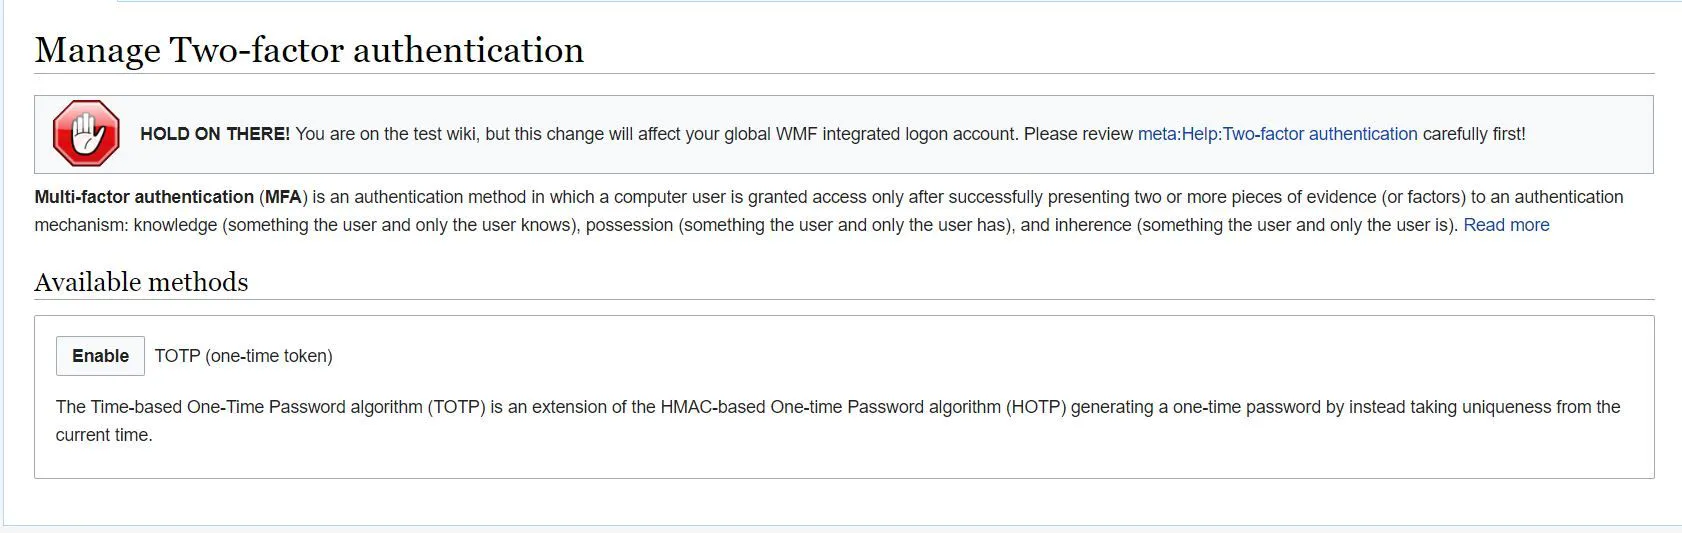
شما نمیتوانید جلوی هکِ یک بیمارستان را بگیرید، اما میتوانید کاری کنید که رمزِ لورفته به حسابهای دیگرتان نرسد. برای هر سرویس رمزِ قوی و جداگانه بگذارید و ورودِ دومرحلهای را روشن کنید؛ یعنی علاوه بر رمز، یک کدِ موقت هم لازم باشد.
به پیامها و ایمیلهایی که فوری رمز یا کدِ تأیید میخواهند بدبین باشید؛ این نشانهٔ رایجِ فیشینگ است. اگر حسابِ کاری یا پرداختیِ حساسی دارید، تصمیمهای امنیتی را با متخصصِ دارای صلاحیت بگیرید.
قانون در ایران چه میگوید؟
گزارشهای این مقاله به رخدادهای بینالمللی مربوط است. در ایران قانونِ جرایمِ رایانهای (ژوئن ۲۰۰۹) وجود دارد، اما مقررهٔ ملیِ مشخصی دربارهٔ حفاظهای هوش مصنوعیِ عاملمحور در منابعِ دیدهشده پیدا نشد.
پرسشهای پرتکرار
آیا استفاده از دستیارهای هوش مصنوعی برای من خطرناک است؟
این گزارش دربارهٔ سوءاستفادهٔ هکرها از این ابزارهاست، نه خطرِ استفادهٔ معمولی. خطرِ اصلی برای شما لو رفتنِ دادهتان از سازمانهایی است که هک میشوند.
اگر اطلاعاتم در یک هک لو رفته باشد چه کنم؟
رمزِ آن سرویس و هر سرویسی را که همان رمز را داشت عوض کنید و ورودِ دومرحلهای را روشن کنید. برای حسابهای مالی با متخصص یا پشتیبانیِ رسمیِ سرویس مشورت کنید.
آیا در ایران قانونی برای این نوع حملهها هست؟
قانونِ جرایمِ رایانهای (ژوئن ۲۰۰۹) وجود دارد، اما مقررهٔ مشخصی دربارهٔ حفاظهای هوش مصنوعیِ عاملمحور در منابعِ دیدهشده پیدا نشد.
جمعبندی
پیامِ این گزارش ساده است: حفاظهای مدلها بهتنهایی جلوی مجرمان را نمیگیرد. برای شما، دفاعِ واقعی همان عادتهای پایه است: رمزِ قوی و جدا، ورودِ دومرحلهای و بدبینی به پیامهای فوری.
نظرها
هنوز نظری ثبت نشده. اولین نفری باشید که نظر میدهد.
نظر شما